Firewall Windows
Введение
Это статья про firewall Windows про firewall Linux читайте здесь
Как запретить компьютеру доступ к определённому IP
Алгоритм такой:
- Узнать IP этого сайта
- Заблокировать в Windows Firewall
- Проверить
Как узнать IP сайта
Чтобы узнать IP нажимаем
Win + R
пишем
cmd
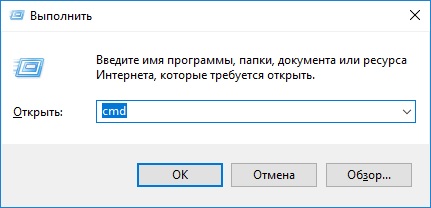
откроется консоль, в ней пишем
ping название сайта
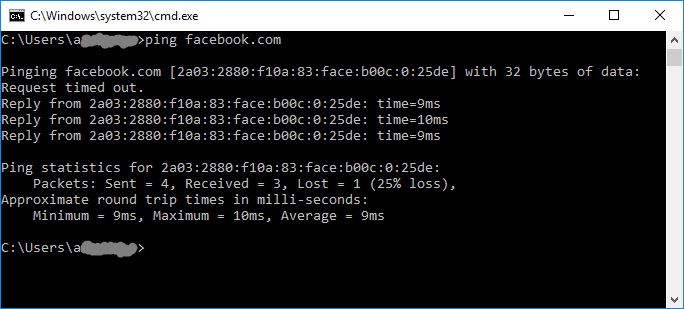
Если вам нужно узнать ваш IP адрес, сделать это можно
здесь
Переходим к следующему шагу
Как настроить Windows Firewall
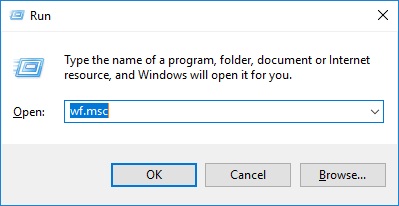
Windows + R
затем пишем
WF.msc
Чтобы запустить Firewall
www.aredel.com
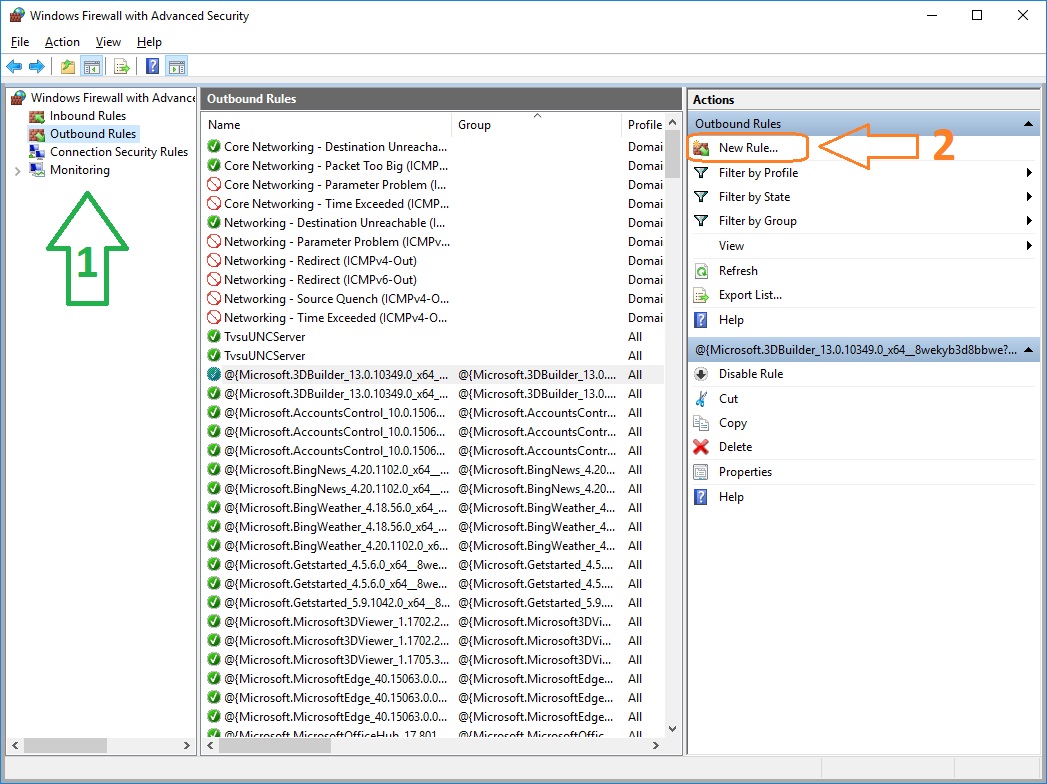
Выбираем Outbound Rules и нажимаем на New Rule справа в разделе Actions.
www.aredel.com
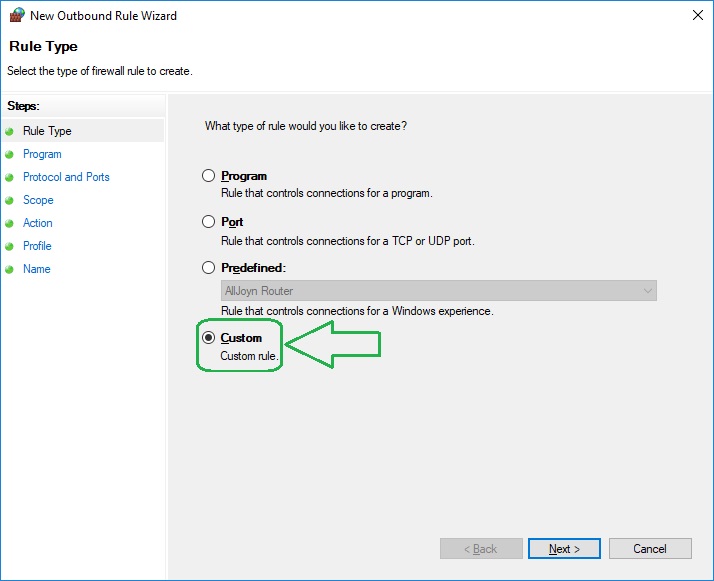
Выберите Custom Rule и нажмите на Next
www.aredel.com
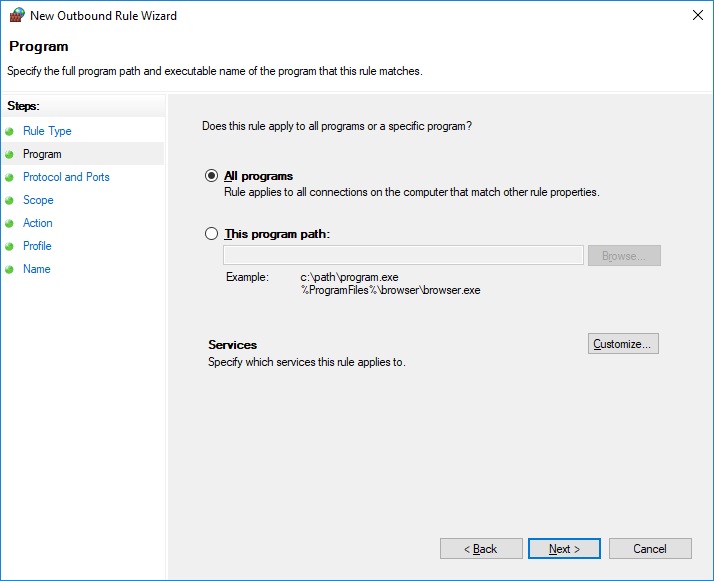
Next
www.aredel.com
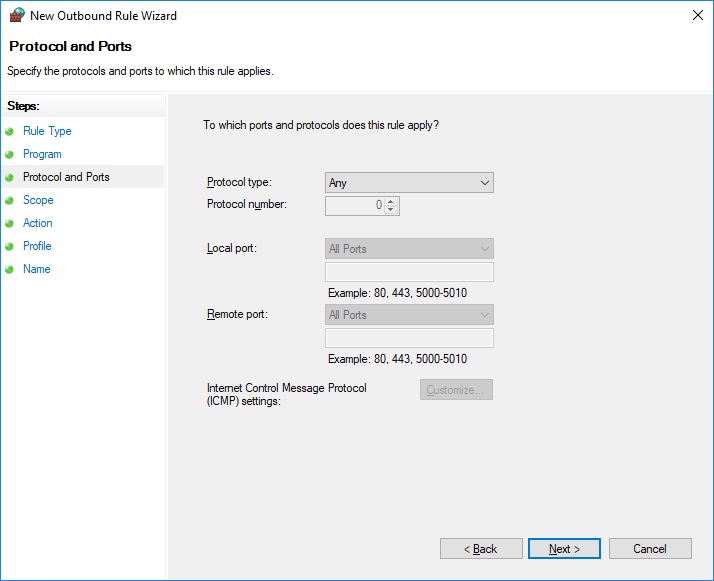
Next
www.aredel.com
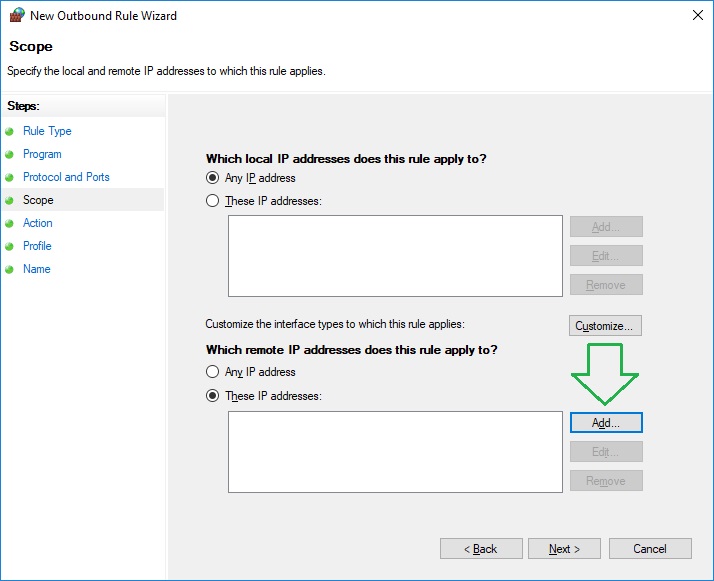
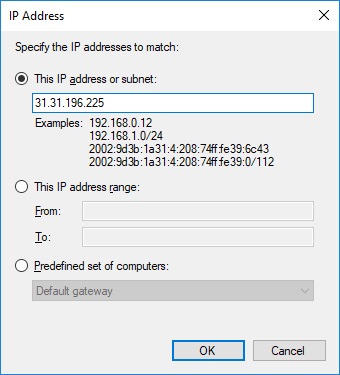
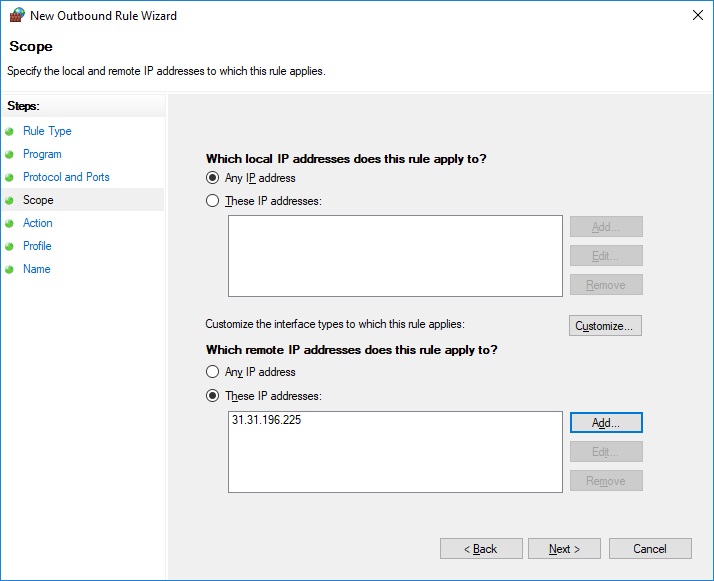
Выбираем какие внешние и внутренние IP мы хотим заблокировать. Нажимаем Add..
www.aredel.com
И вводим адреса по одному либо диапазоном.
В данном примере мы по какой-то причине решили
заблокировать IP 31.31.196.225
Чтобы узнать IP сайта, который Вам нужно заблокировать выполните
WIN + R → cmd → ping название_сайта
IP может быть двух видов:
11.22.33.222 IPv4
и
2001:1bd8:101:ee81:3c82:641b:3748:42ff IPv6
- более новый формат.
www.aredel.com
Убеждаемся, что наш адрес отображается и нажимаем Next.
www.aredel.com
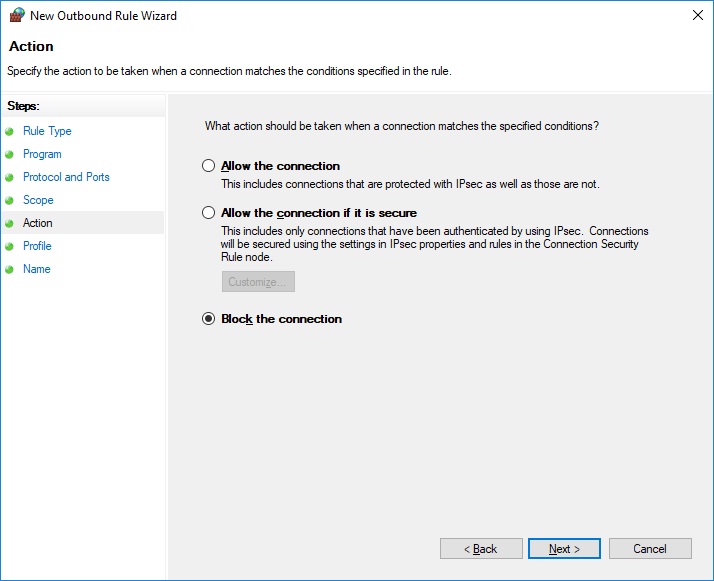
Выбираем что же мы хотим сделать с выбранным ранее IP адресом.
В нашем случае это Block
www.aredel.com
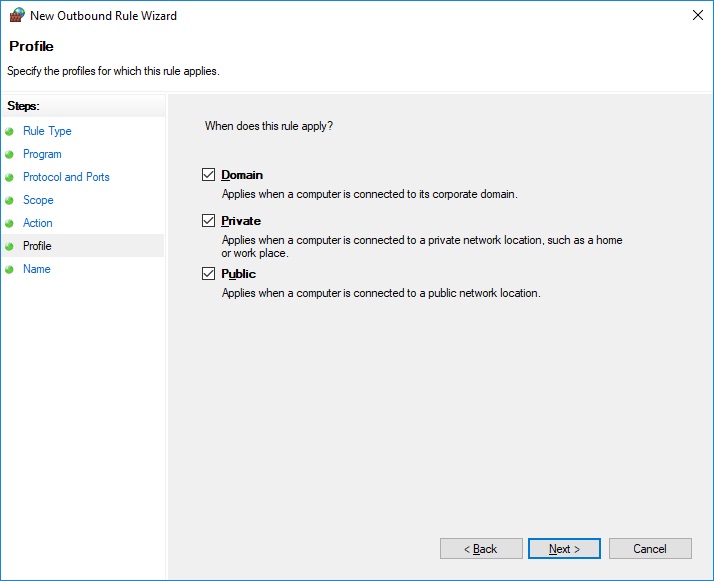
Next
www.aredel.com
Придумываем нашему правилу название.
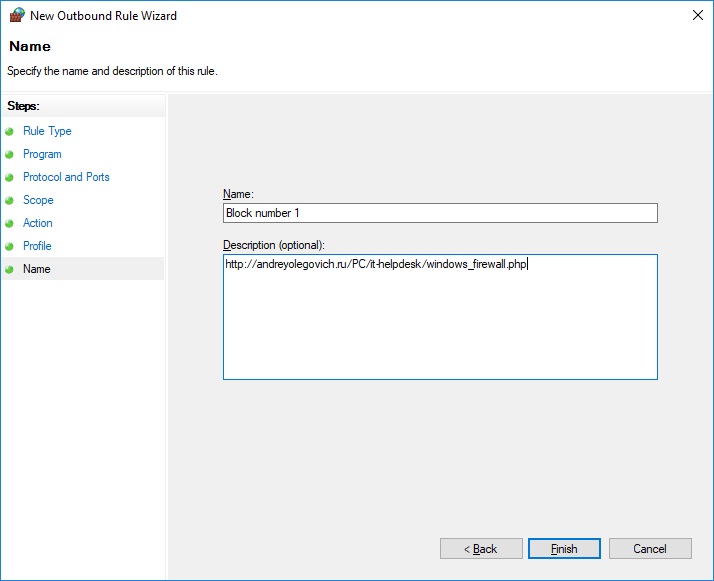
www.aredel.com
Убеждаемся, что правило появилось в списке исходящих.
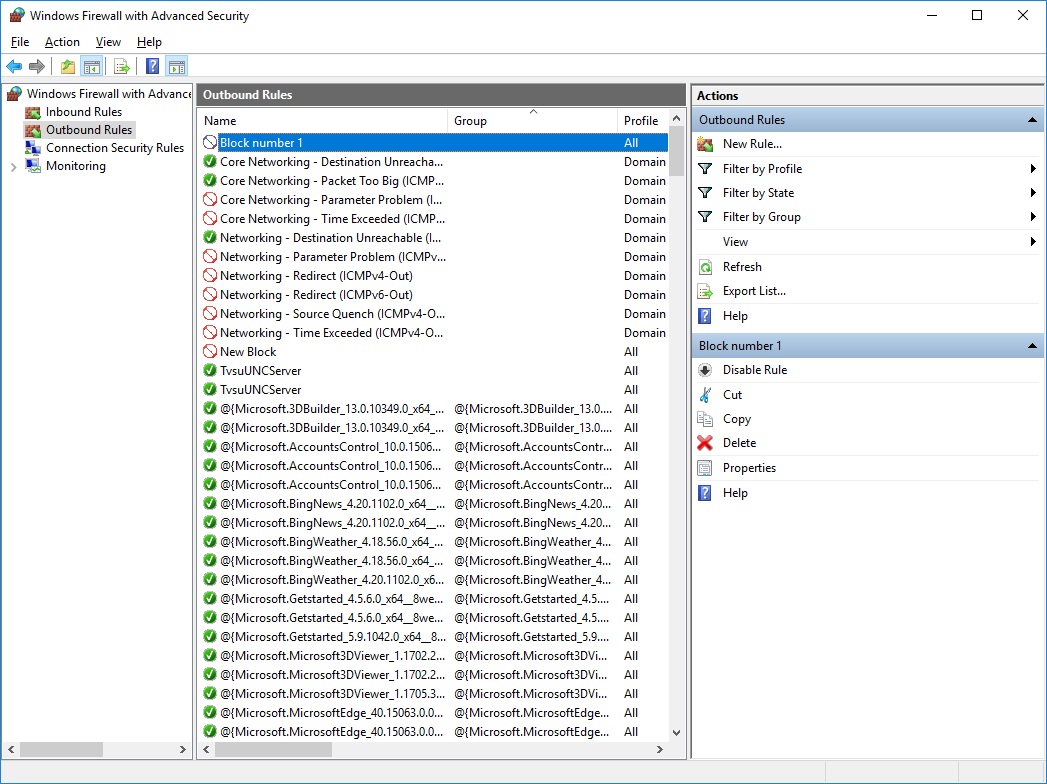
www.aredel.com
FAQ:
Если правило не работает проверьте включен ли Firewall.
В случае, изображенном справа присутствуют сразу две проблемы: Firewall мало того что выключен, так
ещё и управляется сисадмином централизованно.
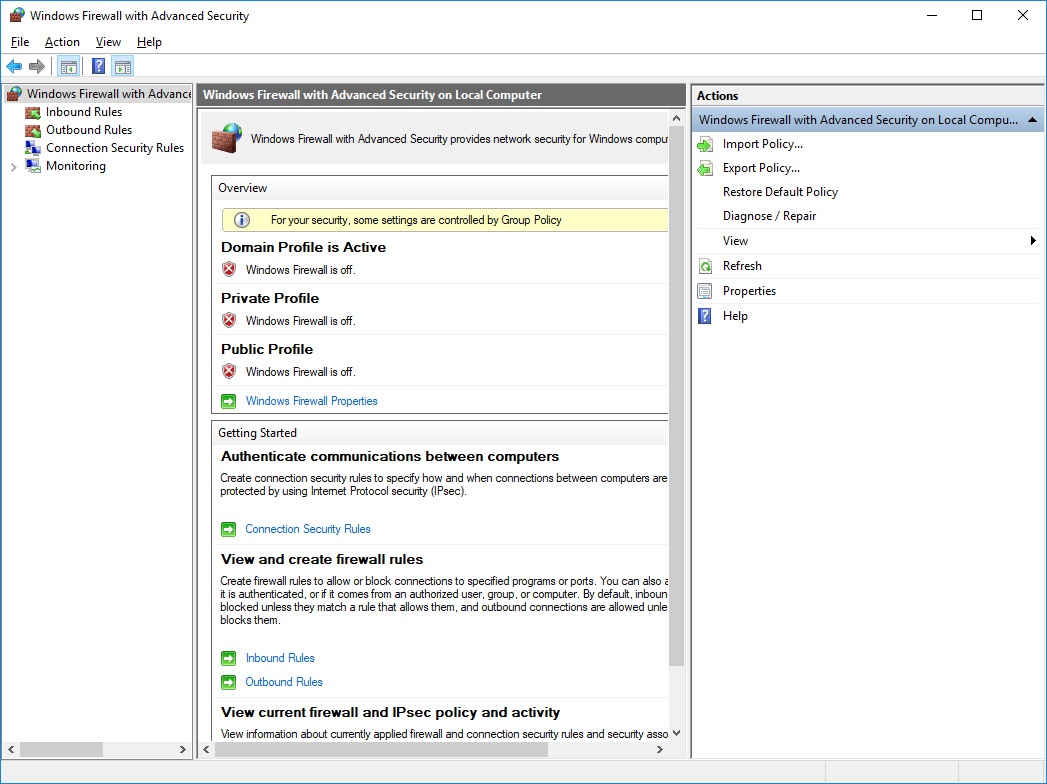
www.aredel.com
Помним, что Firewall применяет правила к новым соединениям, если Вы уже куда-то подключились, правило не будет разрывать существующее соединение.
Как проверить, что сайт заблокирован
Попробуйте зайти на него.
Открыть порт в Windows Firewall
О том как открыть порт через PowerShell читайте здесь
Открыть порт вручную:
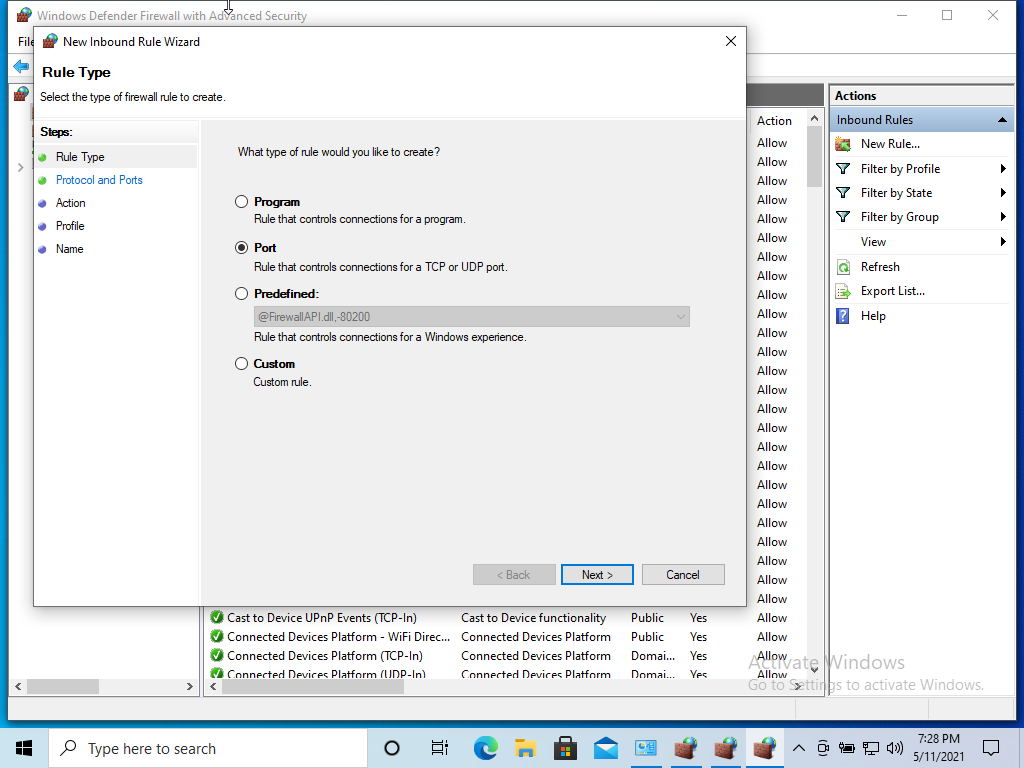
В поиске наберите Firewall и выберите Windows Defender Firewall. Там создайте новое Inbound (входящее) правило.
В разных версиях Windows путь может различаться.
Control Panel → System & Security → Windows Defender Firewall → Advanced Settings → Inbound Rules → New Rule
Или
Control Panel → System & Security → Windows Firewall → Inbound Rules → New Rule
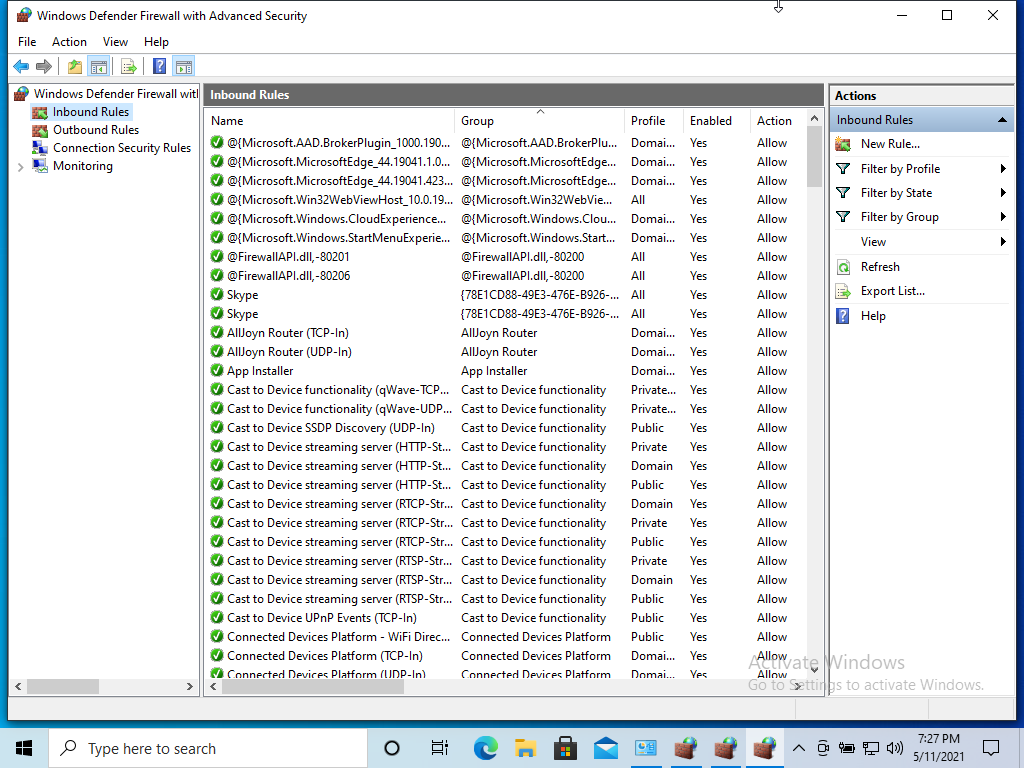
www.aredel.com
Port
www.aredel.com
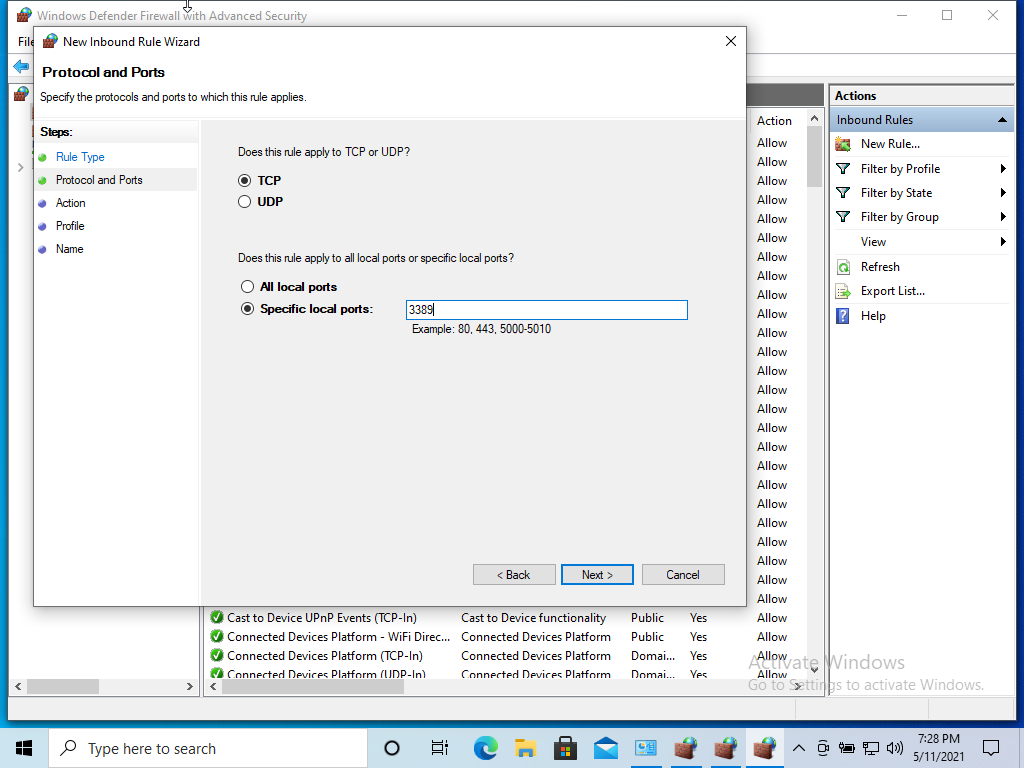
Specific Local Port - в данном примере открывается порт 3389 - стандартный порт для RDP
www.aredel.com
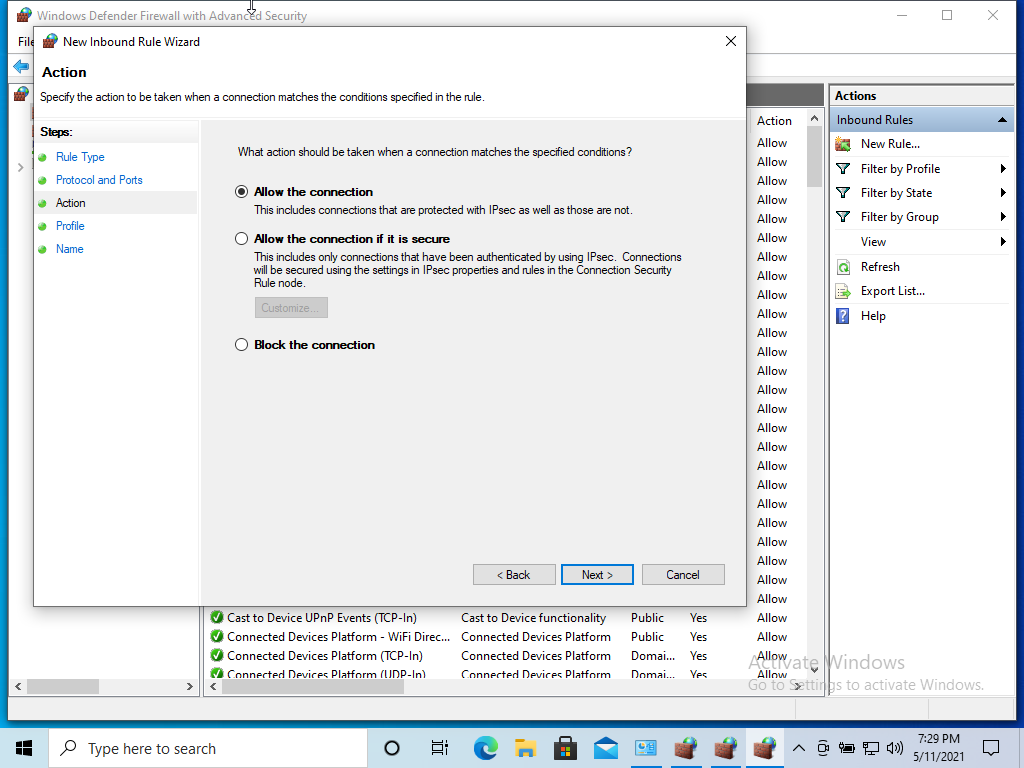
Allow the connection
www.aredel.com
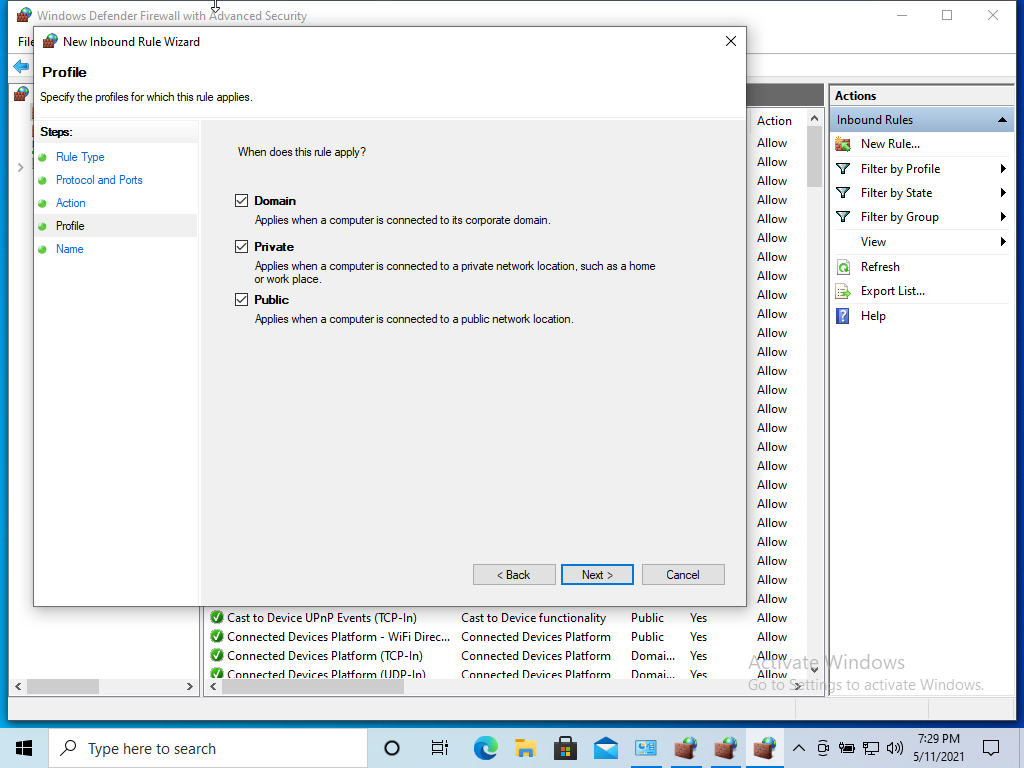
Next
www.aredel.com
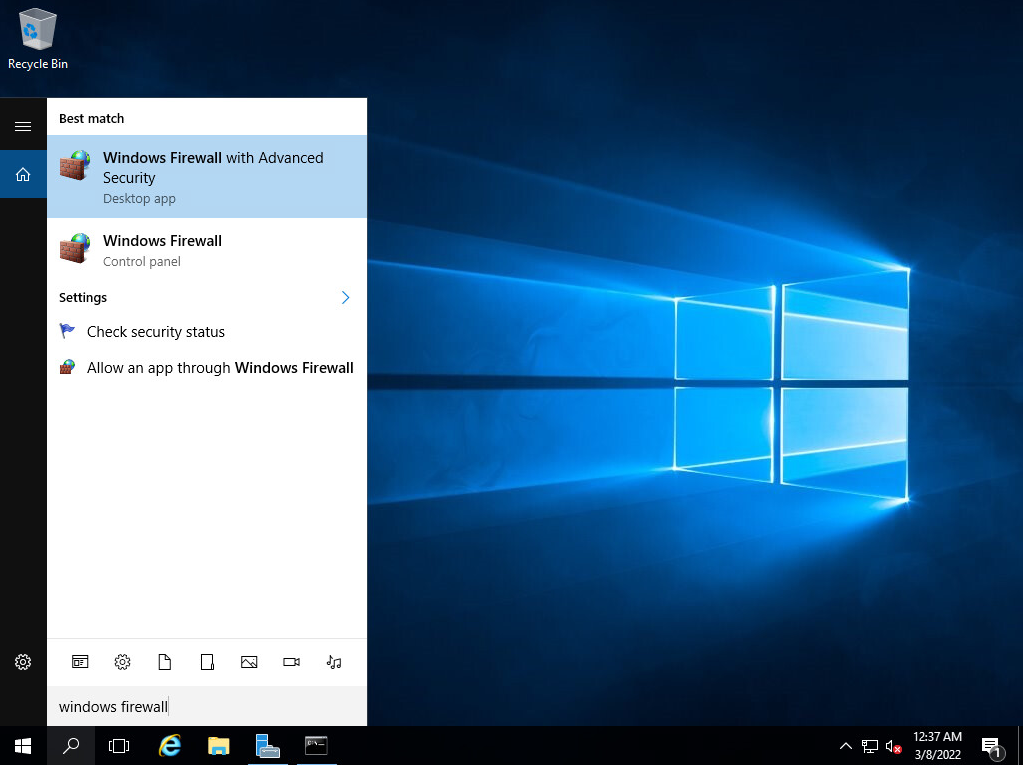
Разрешить ping
Control Panel → System & Security → Windows Defender Firewall → Advanced Settings → Inbound Rules
Или
Control Panel → System & Security → Windows Firewall → Inbound Rules
www.aredel.com
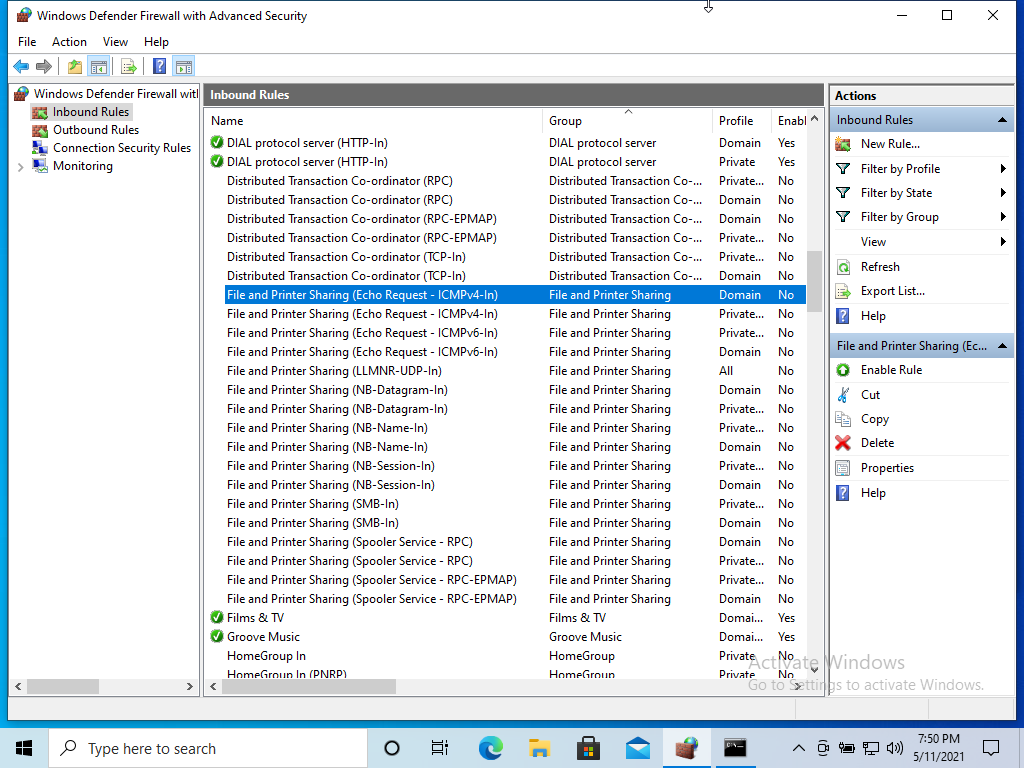
Выберите File and Printer Sharing (Echo Request - ICMPv4-In) и нажмите Enable Rule
www.aredel.com
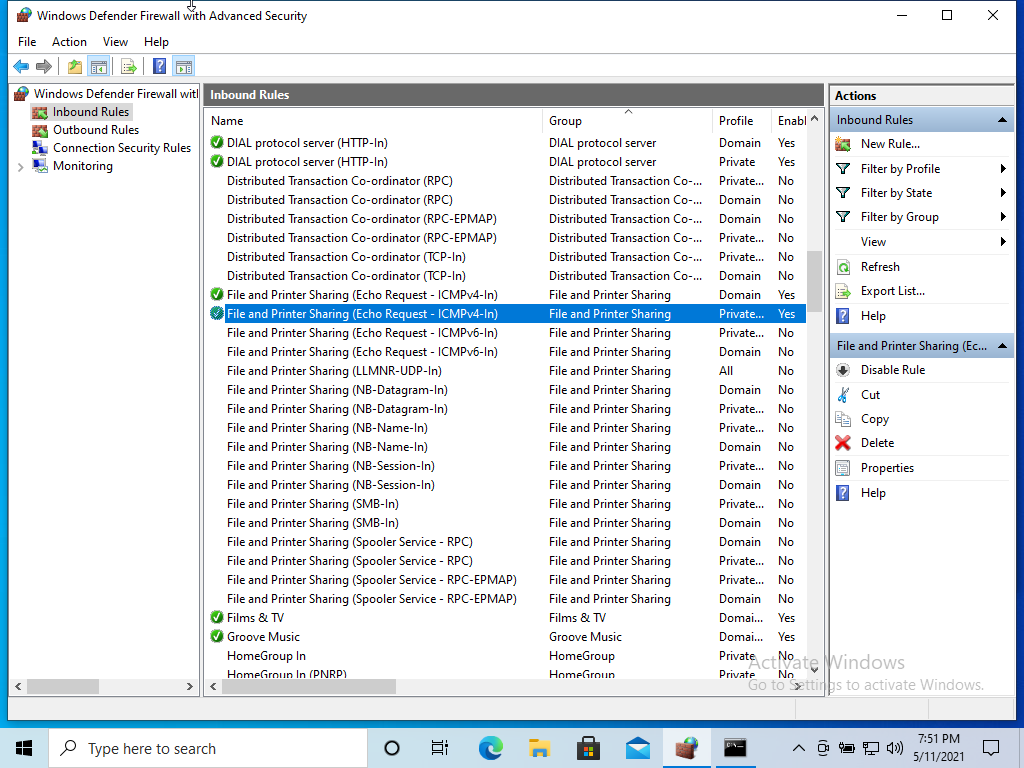
Результат
www.aredel.com
Show-NetFirewallRule
Show-NetfirewallRule | where displayName -Like "*FTP*"
----------------------------------------------------------------------------------------------------------------------- Name : {97411F5D-B569-487D-9F24-5D48DAE5B629} DisplayName : FTP TCP Description : DisplayGroup : Group : Enabled : True Profile : Any Platform : Direction : Inbound Action : Allow EdgeTraversalPolicy : Block LooseSourceMapping : False LocalOnlyMapping : False Owner : PrimaryStatus : OK Status : The rule was parsed successfully from the store. (65536) EnforcementStatus : NotApplicable PolicyStoreSource : PersistentStore PolicyStoreSourceType : Local RemoteDynamicKeywordAddresses : PolicyAppId : ----------------------------------------------------------------------------------------------------------------------- Name : {0C0E58EE-971D-4474-B1AE-C5A4F2C9A95C} DisplayName : FTP UDP Description : DisplayGroup : Group : Enabled : True Profile : Any Platform : Direction : Inbound Action : Allow EdgeTraversalPolicy : Block LooseSourceMapping : False LocalOnlyMapping : False Owner : PrimaryStatus : OK Status : The rule was parsed successfully from the store. (65536) EnforcementStatus : NotApplicable PolicyStoreSource : PersistentStore PolicyStoreSourceType : Local RemoteDynamicKeywordAddresses : PolicyAppId : ----------------------------------------------------------------------------------------------------------------------- Name : {376042E3-2043-47E4-84A4-AFAD942F0034} DisplayName : Open Port 60 FTP Description : DisplayGroup : Group : Enabled : True Profile : Any Platform : Direction : Inbound Action : Allow EdgeTraversalPolicy : Block LooseSourceMapping : False LocalOnlyMapping : False Owner : PrimaryStatus : OK Status : The rule was parsed successfully from the store. (65536) EnforcementStatus : NotApplicable PolicyStoreSource : PersistentStore PolicyStoreSourceType : Local RemoteDynamicKeywordAddresses : PolicyAppId :
# firewallaudit-2.py import subprocess print('Perform Windows firewall audit') fwprocess = subprocess.run(['powershell','Show-NetFirewallRule'], stdout=subprocess.PIPE) results = str(fwprocess.stdout) bannedapps = ['FTP'] for item in bannedapps: if item in results: print("Application " + item + " found, not permitted by the company")
python firewallaudit-2.py
Perform Windows firewall audit Application FTP found, not permitted by the company
Автор статьи: Андрей Олегович
